Si tu web tiene un formulario de contacto, tarde o temprano empiezan a llegar mensajes raros: nombres sin sentido, enlaces a casinos, ofertas de «SEO garantizado» escritas en inglés y, a veces, cientos en una sola noche. No los escribe una persona. Los envían programas (bots) que recorren internet buscando formularios abiertos.
Google reCAPTCHA es la herramienta más usada para frenarlos. En esta guía te explicamos, sin tecnicismos de más, qué versión conviene a un negocio de Lima, cuánto cuesta en 2026, cómo instalarla en WordPress y qué cuidar para no perder clientes reales ni incumplir la ley peruana de datos personales.
Lo esencial: para la mayoría de webs de negocios en Lima, reCAPTCHA es gratis (hasta 10,000 verificaciones al mes por organización). La versión v3 no molesta al visitante, pero solo funciona bien si la verificación se hace en el servidor y se combina con otras capas, como un campo trampa. Y si lo usas, menciónalo en tu política de privacidad, porque Google recibe datos de la visita.
¿Qué es Google reCAPTCHA y para qué sirve?
reCAPTCHA es un servicio gratuito de Google, con planes de pago para volúmenes altos, que ayuda a distinguir si quien usa tu web es una persona o un programa automático. Analiza señales de la visita, como el movimiento del ratón, el comportamiento en la página o el navegador, y con eso estima el riesgo.
Se usa sobre todo para proteger:
- Formularios de contacto y cotización, que es donde más spam llega a las pymes.
- Registros e inicios de sesión, para frenar cuentas falsas y ataques que prueban contraseñas.
- Carritos y pagos de tiendas virtuales, donde los bots prueban tarjetas robadas.
- Comentarios de blogs y foros.
- Libros de reclamaciones virtuales, que deben estar abiertos al público pero no a los bots.
Por qué el spam en formularios es un problema para tu negocio
El spam no es solo una molestia. Para una empresa de Lima que vive de los contactos de su web, tiene costos concretos:
- Clientes perdidos entre la basura. Cuando llegan 80 mensajes falsos al día, el pedido real de cotización se pierde o se responde tarde.
- Tu correo pierde reputación. Si el formulario envía una respuesta automática, los bots lo usan para mandar correos a terceros desde tu dominio. Gmail y Outlook lo notan y empiezan a mandar tus correos a spam (lo explicamos en por qué tus correos llegan a spam).
- Datos sucios en tu CRM. Los leads falsos inflan tus reportes y arruinan la medición de campañas de Google Ads o Meta.
- Carga en el servidor. Miles de envíos automáticos consumen recursos del hosting y pueden hacer lenta tu web.
Versiones de reCAPTCHA: v2, invisible y v3
Google ofrece varias formas de usar reCAPTCHA. Todas funcionan con dos claves: una clave del sitio, que va en la página, y una clave secreta, que solo debe estar en tu servidor.
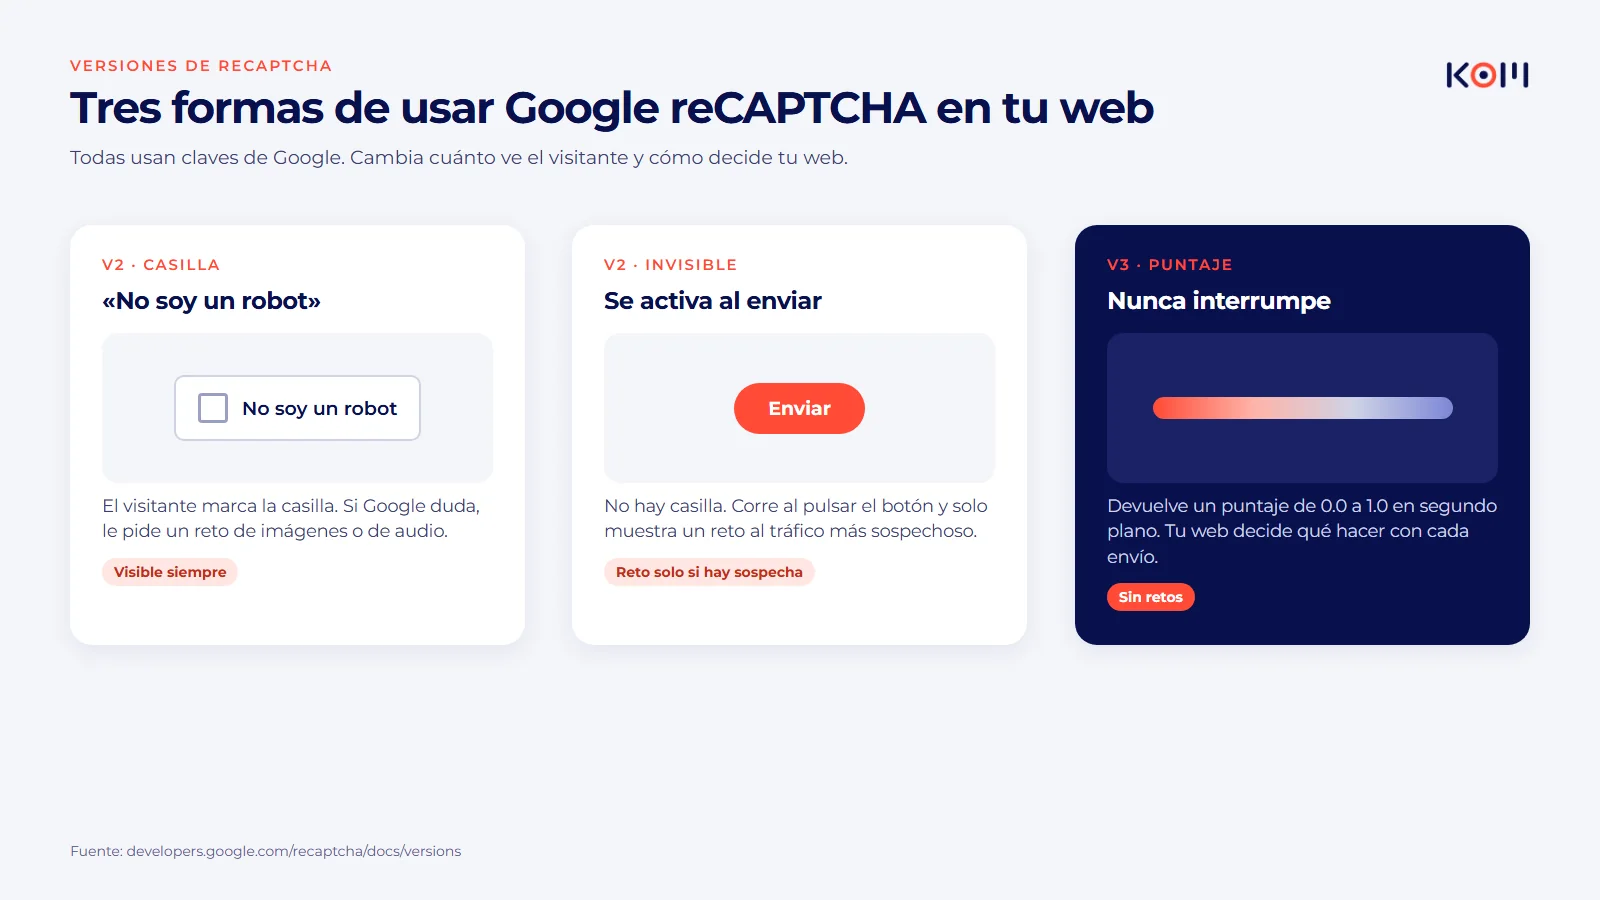
reCAPTCHA v2 con casilla («No soy un robot»)
Es la más conocida: el visitante marca la casilla y, si Google tiene dudas, le pide un reto, como elegir las imágenes con semáforos. Es fácil de entender y bloquea mucho, pero añade un paso más. En celulares, que es donde llega la mayoría de visitas en Perú, ese paso extra puede hacer que alguien abandone el formulario.
reCAPTCHA v2 invisible
No muestra casilla. Se activa cuando la persona pulsa «Enviar» y, según la documentación de Google, solo muestra un reto al tráfico más sospechoso. Es un punto medio entre seguridad y comodidad.
reCAPTCHA v3 (puntaje)
Nunca interrumpe al visitante. Funciona en segundo plano y devuelve un puntaje entre 0.0 y 1.0: cuanto más cerca de 1.0, más probable es que sea una persona. Tu web decide qué hacer con cada envío. Es la opción que más usan los plugins de formularios de WordPress, como Contact Form 7.
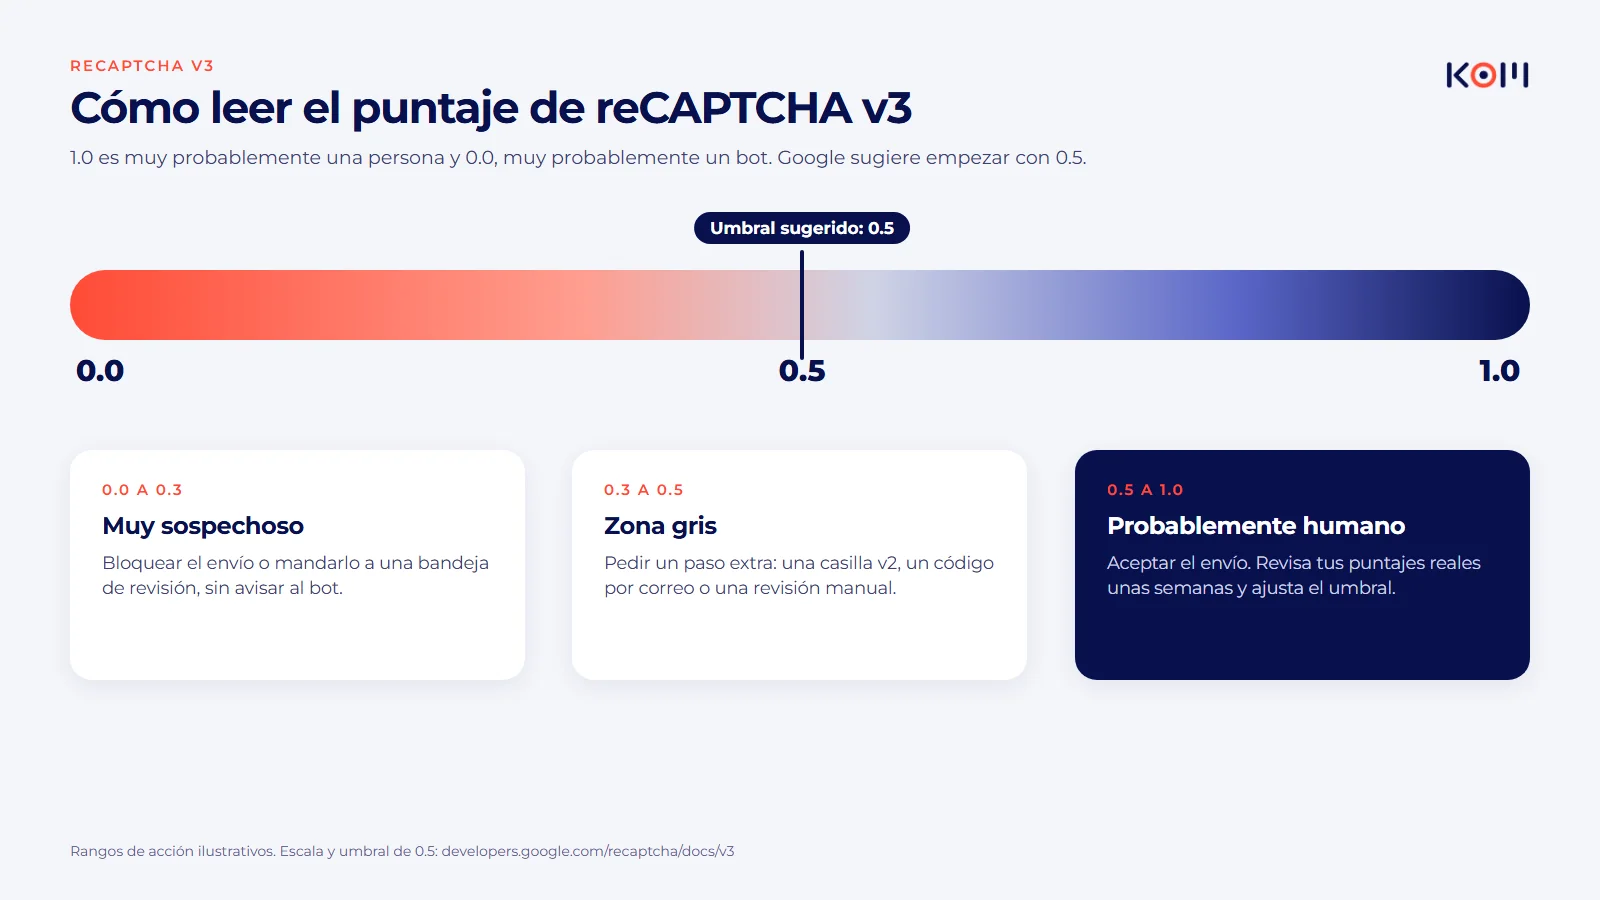
Google recomienda empezar con un umbral de 0.5 y, mejor aún, observar unas semanas cómo puntúa tu tráfico real antes de bloquear nada. Un error frecuente es poner un umbral muy alto, como 0.9, y terminar rechazando a clientes que usan VPN, navegadores con bloqueadores o conexiones compartidas.
Cómo funciona por dentro (y el error que deja pasar a los bots)
reCAPTCHA no bloquea nada por sí solo. El proceso tiene cuatro pasos:
- El script de Google se carga en tu página y, cuando la persona envía el formulario, genera un token (una especie de contraseña de un solo uso).
- El formulario manda ese token a tu servidor junto con los datos.
- Tu servidor consulta a Google, con la clave secreta, si el token es válido. El token vence a los dos minutos.
- Google responde si es válido, el puntaje, la acción y el dominio, y tu web decide si acepta el envío.
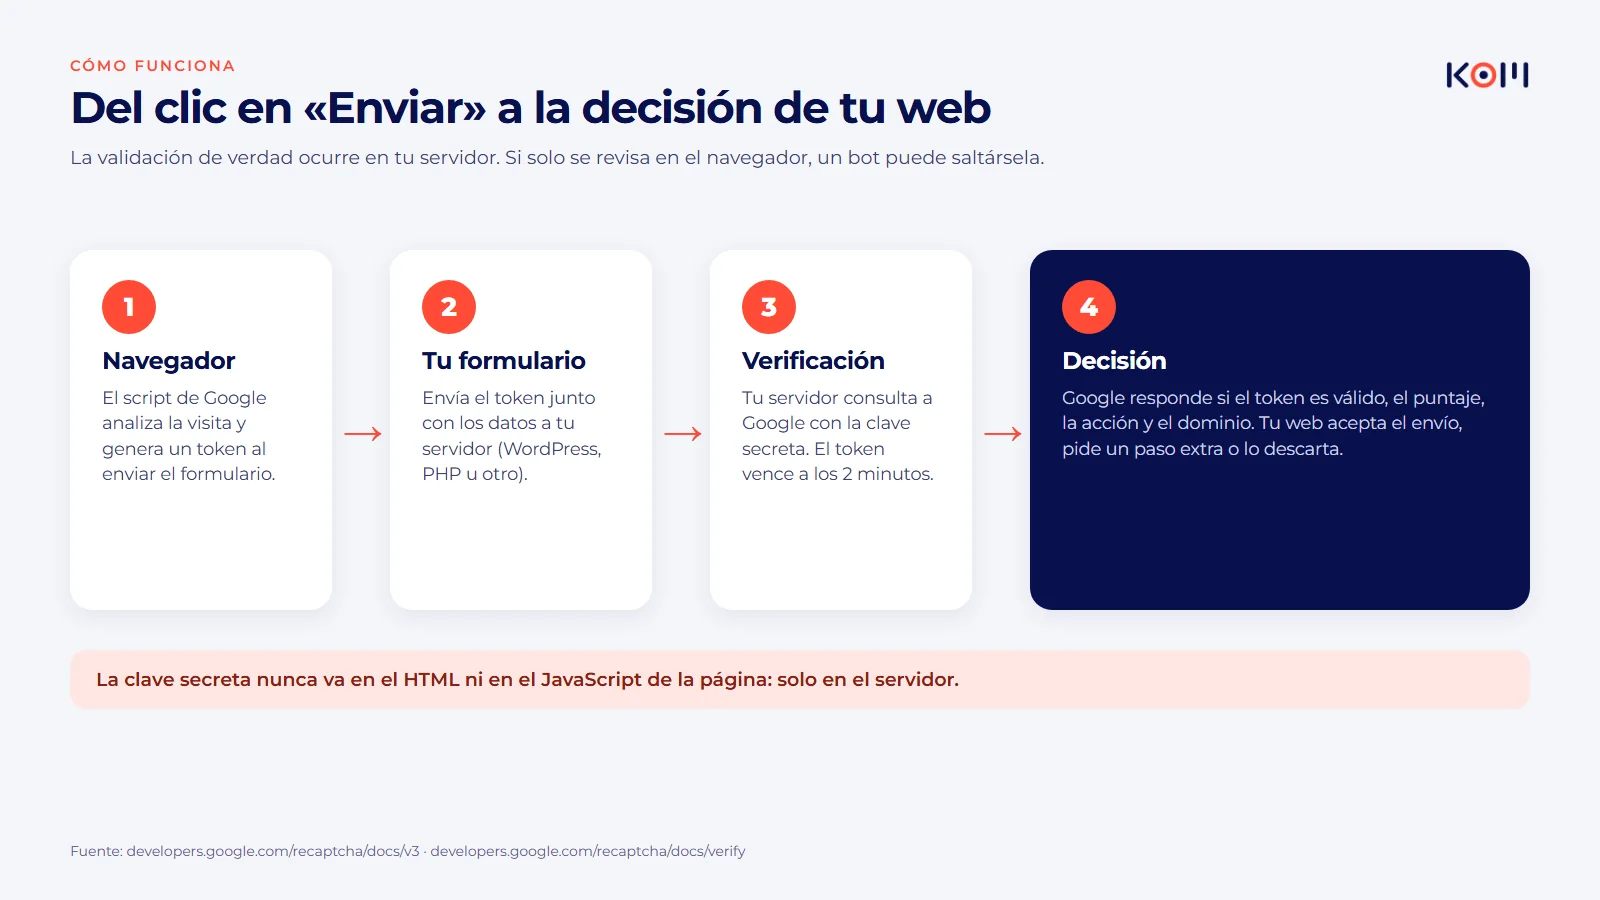
El error más común que vemos en webs de Lima: el reCAPTCHA aparece en la página, pero nadie verifica el token en el servidor. El bot simplemente no ejecuta el script, envía los datos directo y pasa. Otro error es pegar la clave secreta dentro del código de la página, donde cualquiera puede verla. Si después de instalar reCAPTCHA sigues recibiendo el mismo spam, revisa estos dos puntos antes que nada.
¿Cuánto cuesta Google reCAPTCHA en 2026?
Desde la migración a Google Cloud, reCAPTCHA tiene tres niveles. Según la página de facturación de Google Cloud, consultada el 16 de noviembre de 2026:
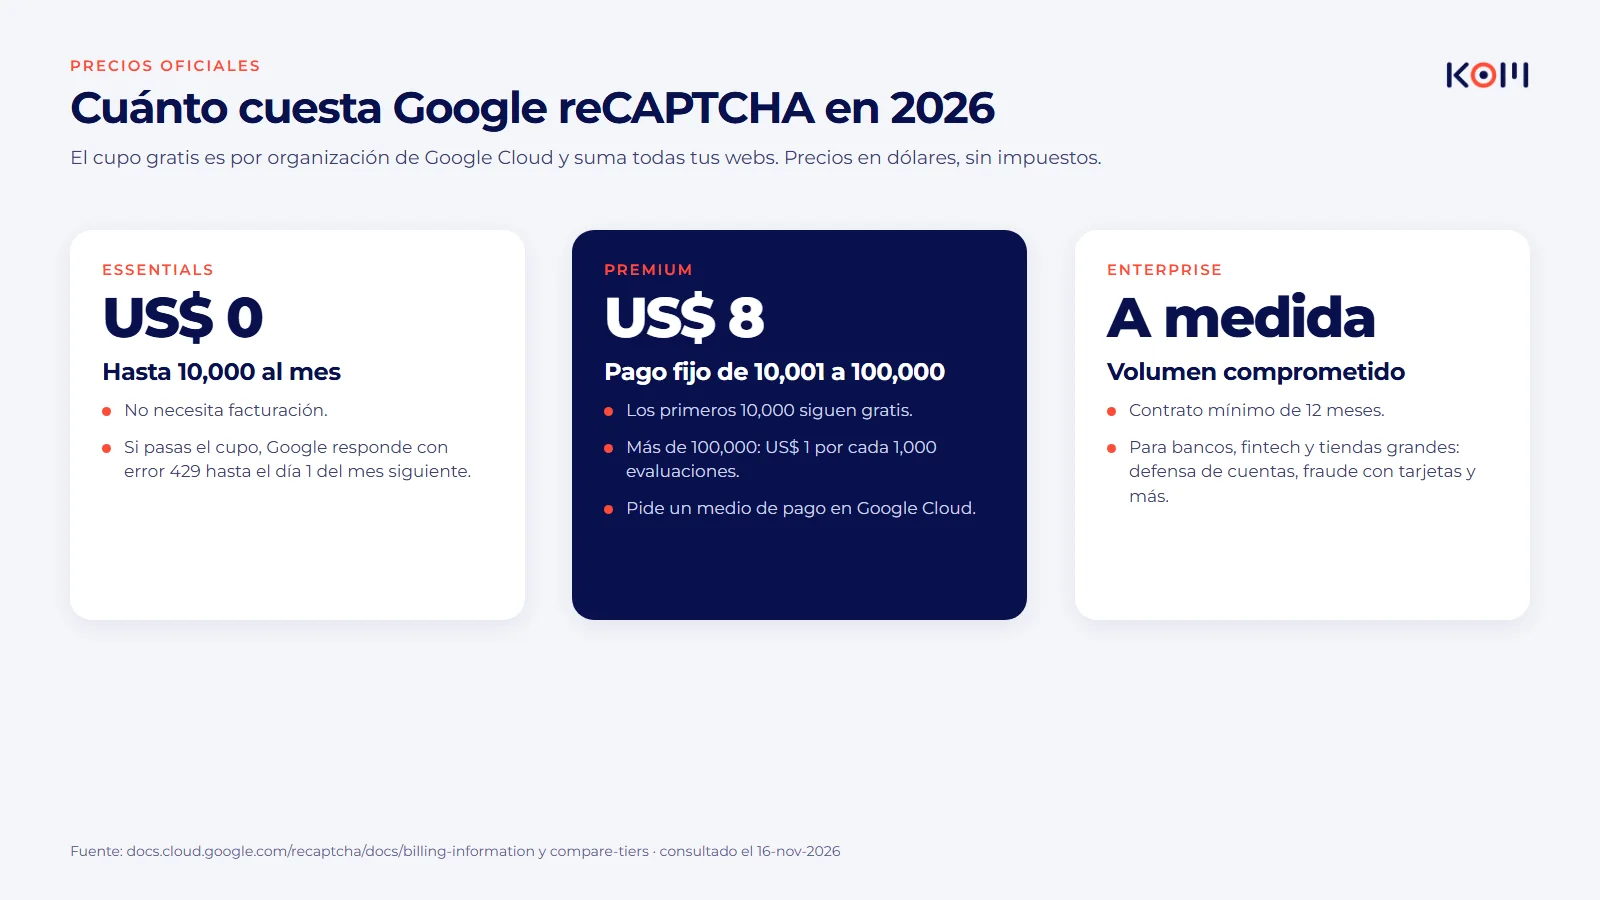
| Nivel | Volumen al mes | Precio |
|---|---|---|
| Essentials | Hasta 10,000 evaluaciones | Gratis, sin facturación |
| Premium | 10,001 a 100,000 | US$ 8 de pago fijo |
| Premium | Más de 100,000 | US$ 1 por cada 1,000 evaluaciones |
| Enterprise | Volumen comprometido | A medida, contrato mínimo de 12 meses |
Dos detalles importantes:
- El cupo gratuito es por organización de Google Cloud, no por web. Si tu agencia o tu empresa maneja varias webs en la misma organización, todas suman al mismo límite.
- Si no activas la facturación y pasas las 10,000 evaluaciones, Google responde con un error de cuota (429) hasta el primer día del mes siguiente. Según cómo esté programado tu formulario, eso puede bloquear los envíos o dejarlos pasar sin control.
Para una pyme limeña con un formulario de contacto, 10,000 evaluaciones al mes suelen sobrar. Cada envío del formulario suele contar como una evaluación; lo que más consume cupo es cargar reCAPTCHA en todas las páginas y verificar cada visita, así que conviene usarlo solo donde hay un formulario.
¿Qué pasó con las claves antiguas?
Hasta 2025, muchas webs usaban claves creadas en la consola clásica de reCAPTCHA. Google anunció que todas pasarían a proyectos de Google Cloud; su guía de migración fijó la migración automática entre fines de 2025 e inicios de 2026. Las claves siguen funcionando sin cambiar el código, pero para crear, editar o borrar claves hay que aceptar la invitación al proyecto de Google Cloud que Google envió al dueño. Si tu web la hizo un proveedor que ya no te atiende, revisa quién tiene acceso a ese proyecto.
Cómo instalar reCAPTCHA en WordPress paso a paso
La mayoría de webs de negocios en Lima usan WordPress. El proceso general es este:
- Crea las claves. Entra a la sección reCAPTCHA de Google Cloud con la cuenta de Google de la empresa (no con la personal de un practicante) y crea una clave para tu dominio. Elige el tipo según tu plugin: casilla v2, invisible o puntaje v3.
- Registra todos tus dominios. Agrega el dominio con y sin
wwwy, si tienes una versión de pruebas, también esa. - Pégalas en tu plugin. Contact Form 7 tiene la integración en «Contacto → Integración». Elementor Pro la tiene en sus ajustes de integraciones, y WPForms, Gravity Forms o Fluent Forms en su sección de ajustes. Usa siempre la integración del plugin: se encarga de verificar el token en el servidor.
- Actívalo en el formulario. Algunos plugins lo aplican a todos los formularios; en otros hay que añadir el campo reCAPTCHA en cada uno.
- Prueba como cliente. Envía el formulario desde tu celular con datos móviles y desde una computadora. Revisa que el correo llegue y que no aparezca ningún error.
- Revisa los resultados en el panel de reCAPTCHA de Google Cloud después de una o dos semanas: cuántas evaluaciones hubo y cómo se reparten los puntajes.
Si usas reCAPTCHA v3, el plugin suele cargarlo en todas las páginas. Eso consume cupo y añade scripts que pueden hacer más lenta la web. Si tu plugin lo permite, cárgalo solo en las páginas que tienen formularios. Así lo hacemos en el mantenimiento web WordPress de KOM.
La insignia de reCAPTCHA: ¿se puede ocultar?
Con v3 e invisible aparece una pequeña insignia en la esquina inferior derecha. Muchos la ocultan porque tapa el botón de WhatsApp. Google lo permite si muestras el aviso de reCAPTCHA de forma visible cerca del formulario. Según sus preguntas frecuentes, el texto debe decir que el sitio está protegido por reCAPTCHA y enlazar a la política de privacidad y a las condiciones de Google. En español puede ser:
Este sitio está protegido por reCAPTCHA y se aplican la Política de Privacidad y los Términos del Servicio de Google.
Ocultar la insignia sin poner este aviso incumple las condiciones de Google.
reCAPTCHA y la ley peruana de datos personales
reCAPTCHA envía a Google datos de la visita, como la dirección IP, información del navegador y una cookie propia. En el Perú, la Ley 29733 y su reglamento vigente (D.S. 016-2024-JUS) piden informar con claridad qué datos se tratan, para qué y a quién se transfieren, incluidos los envíos al extranjero.
En la práctica, si usas reCAPTCHA conviene:
- Mencionarlo en tu política de privacidad: qué es, para qué lo usas (seguridad y prevención de fraude) y que Google lo procesa fuera del Perú.
- Incluirlo en tu política de cookies, si tienes una.
- Mantener las casillas de consentimiento y los datos del responsable junto al formulario. Explicamos cómo hacerlo en formulario web legal en Perú.
Esto no reemplaza una revisión legal de tu caso, pero evita el error más común: usar reCAPTCHA sin que tu política de privacidad lo mencione.
Accesibilidad: no bloquees a clientes reales
Los retos de imágenes pueden ser difíciles para personas con baja visión, adultos mayores o quien navega con conexión lenta. reCAPTCHA v2 ofrece un reto de audio, pero sigue siendo una barrera. Si tu negocio atiende a público mayor, por ejemplo clínicas, notarías o servicios para jubilados, prefiere v3 o invisible y deja siempre otra vía de contacto visible, como WhatsApp o teléfono. Hablamos más de esto en accesibilidad web en Perú.
Alternativas y protección por capas
reCAPTCHA no es la única opción, y rara vez basta sola. Lo que mejor funciona es combinar varias capas:
- Campo trampa (honeypot): un campo oculto que las personas no ven pero los bots llenan. Si viene lleno, se descarta el envío. Es gratis y no molesta a nadie.
- Tiempo mínimo: una persona tarda varios segundos en llenar un formulario; un bot, menos de uno. Rechazar envíos demasiado rápidos filtra mucho.
- Límite por IP: no aceptar más de cierto número de envíos por hora desde la misma conexión.
- reCAPTCHA o Turnstile: la capa que analiza el comportamiento.
- Firewall (WAF): frena ataques masivos antes de que lleguen a tu WordPress. Lo explicamos en WAF para WordPress.
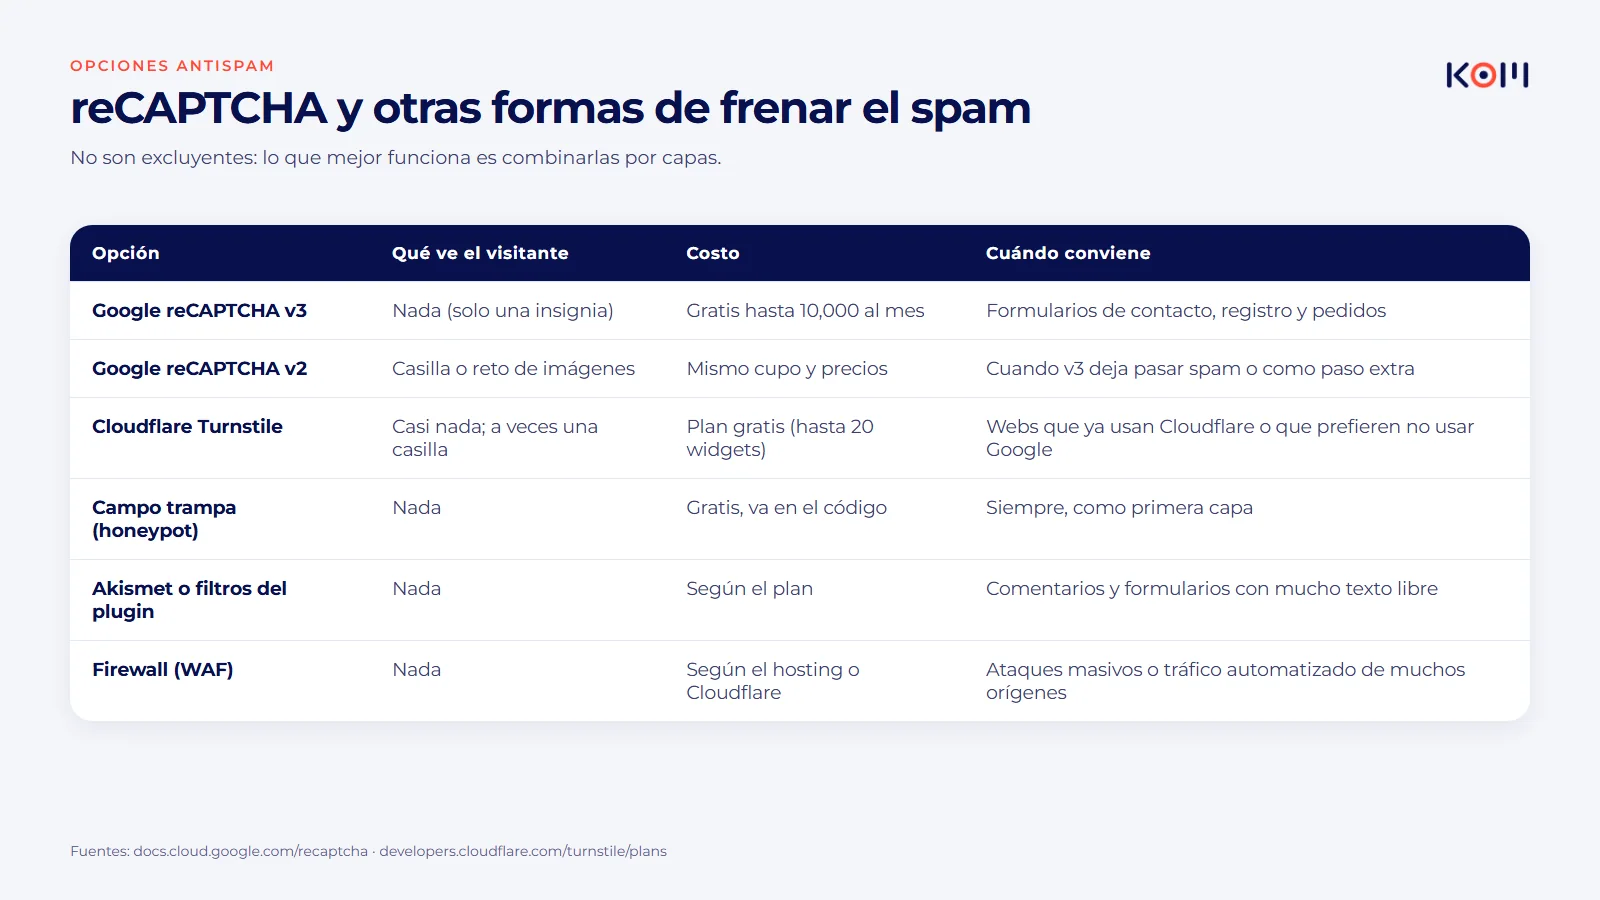
La alternativa más conocida es Cloudflare Turnstile. Cumple la misma función, casi nunca muestra retos y su plan gratuito permite hasta 20 widgets por cuenta. Conviene si tu web ya usa Cloudflare o si prefieres no depender de Google. Para comentarios del blog, filtros como Akismet siguen siendo útiles. Tienes más detalles en nuestra guía de spam en comentarios y formularios por capas.
Errores frecuentes al usar reCAPTCHA
- No verificar el token en el servidor. El reCAPTCHA se ve, pero no protege.
- Dominio mal registrado. Se agregó
kom.pepero la web carga enwww.kom.pe, y el formulario falla con un error de clave. - Umbral demasiado alto en v3. Bloquea a clientes reales y nadie se entera, porque el bot y el cliente reciben el mismo mensaje.
- Mezclar versiones. Usar una clave v2 en un plugin configurado para v3, o al revés.
- Claves en la cuenta de una persona que ya no está. Cuando hay que cambiar algo, nadie tiene acceso.
- Varios plugins cargando reCAPTCHA a la vez. Pasa con el formulario, la tienda y el inicio de sesión configurados por separado, y suele romper uno de ellos.
- Olvidar la política de privacidad. Se instala reCAPTCHA y nadie actualiza el texto legal.
¿Lo configuras tú o con una agencia en Lima?
Si tu web es WordPress con un plugin de formularios conocido, puedes activar reCAPTCHA tú mismo en una tarde siguiendo los pasos de esta guía. Vale la pena pedir ayuda si:
- Sigues recibiendo spam después de instalarlo.
- Tu formulario está hecho a medida, en PHP u otro lenguaje, y hay que programar la verificación en el servidor.
- Tienes tienda virtual, inicios de sesión o libro de reclamaciones y necesitas proteger varios puntos sin romper ninguno.
- Quieres revisar a la vez la seguridad del formulario, la entrega de correos y el texto legal.
En KOM configuramos formularios con protección por capas, verificación en el servidor y textos legales para negocios de Lima y todo el Perú. Si quieres que revisemos el tuyo, escríbenos o mira cómo armamos un formulario de contacto que convierte.
Preguntas frecuentes sobre Google reCAPTCHA en Lima
¿Google reCAPTCHA es gratis?
Sí, hasta 10,000 evaluaciones al mes por organización de Google Cloud, sin activar la facturación. Entre 10,001 y 100,000 evaluaciones hay un pago fijo de US$ 8 al mes, y por encima de 100,000 se cobra US$ 1 por cada 1,000. Para el formulario de contacto de una pyme, el nivel gratuito suele bastar.
¿Qué versión de reCAPTCHA me conviene: v2 o v3?
Para la mayoría de formularios de contacto conviene v3, porque no molesta al visitante, combinada con un campo trampa. Usa v2 con casilla si sigues recibiendo spam con v3 o como paso extra para envíos sospechosos. Elige la que soporte tu plugin de formularios.
¿Por qué sigo recibiendo spam si ya instalé reCAPTCHA?
Lo más común es que el token no se verifique en el servidor, que el umbral de v3 sea muy bajo o que el spam lo envíen personas pagadas, no bots. Revisa que tu plugin valide el token, sube el umbral poco a poco y añade capas como un campo trampa, un tiempo mínimo de llenado y un límite de envíos por IP.
¿Puedo ocultar la insignia de reCAPTCHA?
Sí, siempre que muestres de forma visible cerca del formulario el aviso de que el sitio está protegido por reCAPTCHA, con enlaces a la Política de Privacidad y a los Términos del Servicio de Google. Ocultarla sin ese aviso incumple las condiciones de Google.
¿Tengo que mencionar reCAPTCHA en mi política de privacidad?
Es lo recomendable. reCAPTCHA envía a Google datos de la visita, como la IP y datos del navegador, y la Ley 29733 pide informar qué datos se tratan, para qué y a quién se transfieren, incluido el extranjero. Añade un párrafo que explique que lo usas por seguridad y que Google lo procesa fuera del Perú.